

Les coupures et fuites de données des géants du numérique…
Ce n’est pas le seul grand groupe du numérique concerné ! Une panne chez Amazon en octobre 205 coûte selon le groupe un demi milliards à ses clients, mais aussi 17h de coupures en novembre 2020, et en février 2017, une erreur fait tomber une grande partie d’internet dont… Netflix !
Et Cloudflare, le plus grand réseau du monde, qui veut « améliorer la sécurité et la performance des sites web » , tombe en panne en novembre 2025, avec 6 heures de perturbations, et en juin 2022, touchant 50% du trafic mondial du web…
Et Google cloud en juin 2025, pendant 3h, avec effet domino sur Spotify, Discord, OpenAI…
Et les plateformes grand public, Facebook, Instagram, WhatsApp qui disparaissent en octobre 2021 pendant 6 heures.
Selon un recensement de 62 pannes majeures depuis 2020 chez AWS, Azure, Google Cloud et Cloudflare, 55 % ont été déclenchées par un changement de configuration, un bug logiciel ou une automatisation défaillante, pas par du matériel.
Et il n’y a pas que les pannes, il y a aussi les fuites de données, et là, on bat tous les records !
- Yahoo révèle en 2016 une fuite de 2013 avec 3 Milliards de comptes compromis
- Twitter, jusqu’à 2,8 Milliards de données, Facebook se fait piquer 533 millions de numéros de téléphone en 2021
- Et National Public Data, société US peu connue en France, mais qui gère les « antécédents » de millions de personnes au service des assurances en autre, qui voit fuiter 1,3 milliards de noms, adresses, numéro de Secu…
- Et le must, « Credential Crisis » en 2025 avec 16 milliards d’identifiants collectés [1] et mis en ligne, de toutes les plateformes mondiales.. 16 milliards, deux par humain, parce-que nous sommes nombreux à avoir de nombreux comptes, donc des identifiants dans beaucoup de services numériques…
Attention, ça ne concerne pas que les entreprises US ! En France, Orange mobile a bloqué les services d’urgence pendant 7 heures en 2021, et coupé 21,6 millions de clients pendant 10h en 2026…
Sur les fuites de données aussi, la CNIL a recensé plus de 5 600 violations de données en 2024, en hausse de 20 % sur un an, et l’ANSSI parle d’une « marée haute qui perdure »
En mars 2024, France Travail se fait voler les identités, numéro de Secu de 43 millions de personnes !
En octobre 2024, free se fait voler 5 millions d’IBAN et les données de 19 millions d’abonnés.
Contrairement aux pannes cloud américaines souvent dues à des erreurs techniques, les grandes fuites françaises (Viamedis-Almerys, France Travail, Free, Cegedim) proviennent presque toutes du détournement d’identifiants légitimes par phishing ou compromission de comptes, ce qui fait de l’authentification forte, vous savez, ce truc qui fait qu’il faut avoir son téléphone sur soi pour se connecter à un service en ligne, et donc rappelle que la formation est au cœur des leçons à retenir sur la cybersécurité.
Résumons pour ceux qui croient que sécurité numérique rime avec grands acteurs du numérique… et qui oublient vite les pannes qui les ont un temps coupés de leurs outils : La sécurité ne s’achète pas sur l’étagère… Elle se construit dans une organisation humaine…
La sécurité numérique, un enjeu primordial pour les acteurs publics !
Depuis des années, les acteurs publics du numérique alertent, agissent, sécurisent leurs systèmes autour d’alternatives reposant sur des principes simples
- du logiciel « ouvert », dont on peut voir tous les détails, qui ne fait que ce qu’il dit faire, et que tout le monde peut sécuriser si nécessaire face aux attaques
- des systèmes souverains, hébergés ici, sans marchandisation des données
- des systèmes sécurisés, de l’utilisateur à l’hébergeur, parce-que les attaques passent autant par les mauvaises habitudes d’utilisateurs, que par les inattentions des experts. Ils supposent la transparence et l’audit dans des des démarches publiques de certification et d’évaluation contrôlables par les non informaticiens
- des systèmes inclusifs, ce qui peut être parfois contradictoire avec la sécurité. Mais, quand les acteurs publics s’attachent à assurer l’accessibilité pour tous, ils se préoccupent des utilisateurs, qui sont une des portes d’entrée des attaques, et donc, ils s’occupent aussi de sécurité…
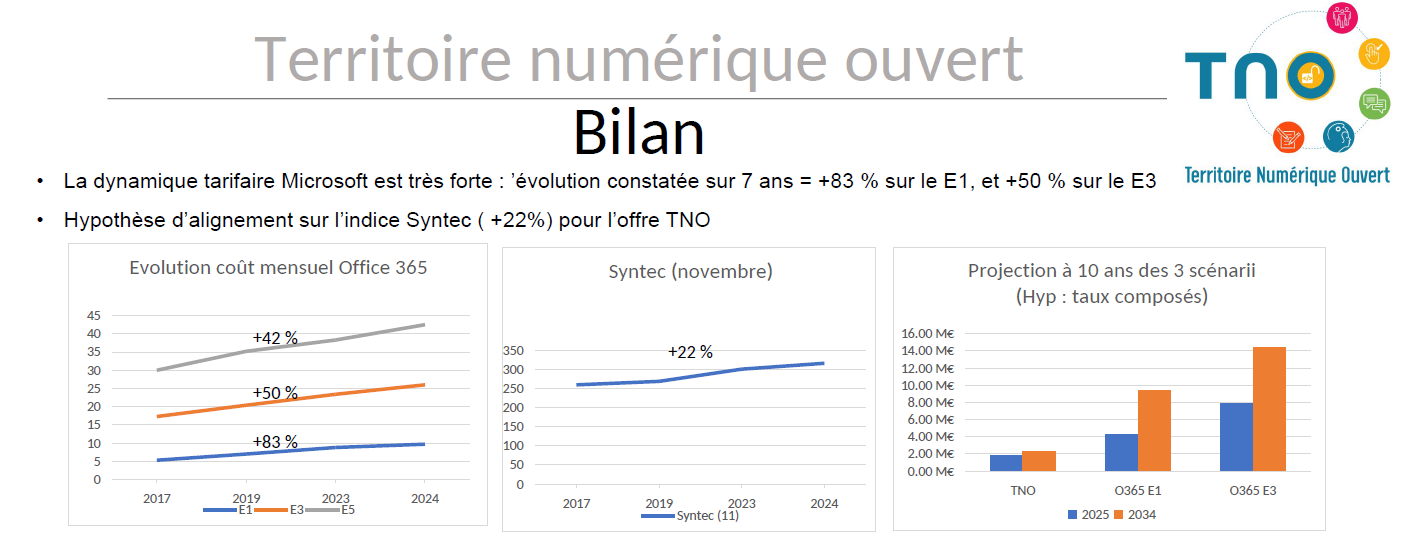
- des systèmes aux coûts transparents, sans rente indue et sans remise en cause permanente par des stratégies d’actionnaires, comme ceux qui, malgré les profits gigantesques de Microsoft, ont décidé d’imposer une augmentation forte et continue des abonnements, tout en contrôlant de plus en plus et de mieux en mieux tous les systèmes Windows…
Parfois, on entend dire que les logiciels libres sont compliqués (c’est parfois vrai), moins facile à utiliser que les autres (de moins en moins vrai…), et surtout que les grands acteurs du numérique ont plus de moyens pour assurer la sécurité numérique… et qu’il seraient moins cher.. Mais c’est parce-qu’on ne regarde que le marketing agressif des offres promotionnelles… La vérité quand on compare sur la durée est simple… Prenons un exemple, la plateforme proposée par le SITIV pour le collaboratif et la bureautique coûte de 2 à 4 fois moins cher que les solutions Microsoft, et même 4 à 8 fois moins cher dans quelques années !
Ces dernières années, de très nombreux acteurs, dont la direction numérique de l’état (DINUM), ont pris leur responsabilité et construisent ces alternatives. En avril 2026, la DINUM réunit toutes les administrations pour une annonce choc consacrée à la réduction des dépendances numériques extra-européennes. Elle annonce sa sortie de Windows au profit de Linux. La Caisse nationale d’Assurance maladie bascule 80 000 agents sur Tchap, Visio et FranceTransfert. Chaque ministère devra présenter son plan de migration d’ici l’automne 2026. L’objectif : couvrir à terme les 2,5 millions d’agents de la fonction publique d’État…
La Cour des comptes confirme quelques mois plus tard la dépendance des ministères à Microsoft (environ 860 000 postes de travail) et appelle à préparer une migration vers des logiciels libres, estimant l’économie possible entre 30 et 65 millions d’euros par an. D’ailleurs, la gendarmerie nationale utilise LibreOffice et son propre système Linux sur 72 000 ordinateurs portables, sans aucun compte Outlook depuis 2024.
Même le ministre de ce gouvernement qui avait confié les données de santé des français à Microsoft déclare :
L’État ne peut plus se contenter de constater sa dépendance, il doit en sortir. Nous devons nous désensibiliser des outils américains et reprendre le contrôle de notre destin numérique. Nous ne pouvons plus accepter que nos données, nos infrastructures et nos décisions stratégiques dépendent de solutions dont nous ne maîtrisons ni les règles, ni les tarifs, ni les évolutions, ni les risques. La transition est en marche : nos ministères, nos opérateurs et nos partenaires industriels s’engagent aujourd’hui dans une démarche sans précédent pour cartographier nos dépendances et renforcer notre souveraineté numérique. La souveraineté numérique n’est pas une option.
David Amiel, ministre de l’Action et des Comptes publics
La métropole sera-t-elle à contre courant ?
Quelques mois après l’annonce forte de la DINUM, la métropole aurait annoncé le retour à Microsoft pour la messagerie qui était en train de passer à Zimbra avec la plateforme TNO… sans doute poussée par son vice-président Pascal Rothé, en charge des finances, de la commande publique, de l’évaluation des politiques publiques et… du numérique. Ce doit être un grand amoureux de Microsoft, en tout cas, on sait que comme directeur aux services des impôts, il était fan de la restructuration des services publics, et avait fermé sans état d’âme le centre de Vénissieux…
Mais ce vice-président au numérique a-t-il prévenu le vice-président aux finances que le retour à la messagerie Microsoft allait coûter 2 à 4 fois plus cher ? A-t-il compris qu’en cas de panne, avec un opérateur local de services numériques, on peut agir, exiger la transparence, contrôler les actions correctrices, alors qu’il serait totalement incapable de faire la même chose avec Microsoft, dont les représentants en France sont d’abord des commerciaux ou technico-commerciaux qui n’ont aucun pouvoir sur les décisions qui se prennent à Redmond, à coté de Whashington ?
Il y a dans l’agglomération lyonnaise toutes les compétences pour développer avec tous les acteurs publics une plateforme comme « Territoires Numériques Ouverts (TNO) », une plateforme souveraine, sécurisée, accessible, reconnue nationalement qui a été financée par un plan France Relance… Et pour les habitués de Microsoft, on peut continuer à utiliser son lecteur de mail favori, Outlook notamment…
En ces temps d’incertitude mondiale, de risques pour toutes les infrastructures et les services informatiques, il est urgent de mobiliser tous les acteurs publics, dont la métropole, pour notre souveraineté numérique !
Rajouter votre témoignage
Pour participer à ce forum, vous devez vous enregistrer au préalable. Merci d’indiquer ci-dessous l’identifiant personnel qui vous a été fourni. Si vous n’êtes pas enregistré, vous devez vous inscrire.
Suivre les commentaires : |
